Videoconferências e 'deepfakes': como funciona golpe de hackers norte-coreanos que roubaram R$ 2,2 bi em cripto
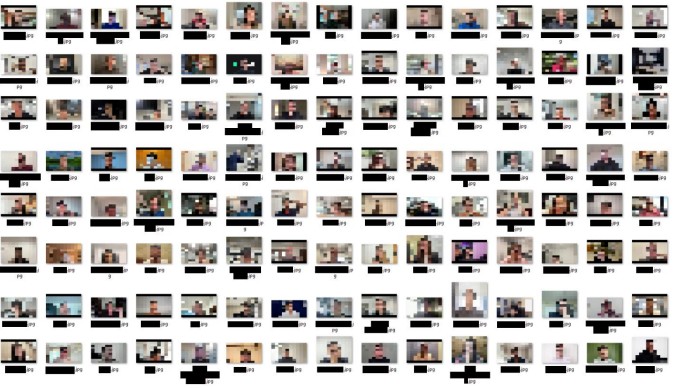
O FBI emitiu nesta quinta-feira um alerta para a indústria de criptomoedas sobre um esquema de engenharia social elaborado por hackers norte-coreanos e batizado pelos americanos de FaceStealer (Roubadores de Rosto). Nesta quinta-feira, o Departamento de Justiça anunciou ter apreendido uma "infraestrutura baseada em nuvem" usada pelos criminosos. O FBI afirma que os hackers, que contariam supostamente com o apoio do governo da Coreia do Norte, roubaram US$ 400 milhões em criptomoedas ao longo dos últimos 18 meses. O valor é o equivalente aproximadamente a R$ 2,2 bilhões. Os hackers foram identificados como os usuários Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff e Stardust Chollima. As autoridades americanas explicam que o FaceStealer se apoia em versões falsas de aplicativos de vídeochamada populares como o Zoom, Microsoft Teams e o Google Meets. "Os alvos são atraídos para as videoconferências falsas por convites de contas genuínas de comunicação e rede social sequestradas de vítimas anteriores", diz a nota divulgada pelo FBI. As contas roubadas eram de plataformas como Telegram, LinkedIn, Slack e Discord. Quando as novas vítimas entravam na videochamada, os hackers exibiam videos pré-gravados das vítimas anteriores em reuniões semelhantes. Com isso, causavam a impressão de que se tratava de um encontro legítimo. Os hackers conseguiam o acesso aos sistemas das vítimas após um suposto erro técnico acontecer na videoconferência. Ainda se fazendo passar por um conhecido da vítima, eles ofereciam uma solução para o problema e forneciam instruções. Era nesse momento que um vírus era instalado no aparelho da vítima. "Com o computador da vítima comprometido, os hackers norte-coreanos podem roubar criptomoedas acessíveis ou explorar o acesso da vítima a infraestruturas externas, como a rede de um empregador ou a conta de um mantenedor de software de código aberto", explica a nota. Imagens retiradas de webcams de mais de 900 funcionários do setor foram usadas no golpe, afirma o FBI. Outras estratégias também faziam parte do esquema. Segundo o FBI, sistemas de inteligência artificia eram usados para gerar videos de deepfakes de figuras conhecidas e influentes do setor de criptomoedas. A tecnologia permitia aos criminosos inserir de forma artificial essas personalidades nas videoconferências, outro mecanismo para passar uma imagem de credibilidade. "A qualidade dos deepfakes só precisa ser boa o suficiente para passar por um vídeo de webcam", diz o FBI. Os investigadores americanos frisam, no entanto, que o roubo de contas e o uso de gravações genuínas representam a maior parte do esquema. Dinheiro da Binance recuperado O alerta do FBI foi feito no mesmo dia em que o Departamento de Justiça dos EUA anunciou ter recuprado US$ 1,2 bilhão em moedas digitais roubados da corretora Binance. A ação criminosa também teria sido feita por criminosos norte-coreanos, segundo as autoridades americanas. — Infelizmente, as criptomoedas tornaram-se um terreno fértil para a Coreia do Norte fraudar vítimas e financiar suas atividades nefastas —, afirmou Bill Essayli, primeiro-assistente do procurador dos Estados Unidos para o Distrito Central da Califórnia. Ainda segundo os procuradores americanos, o governo norte-coreano financia "seu regime pária e seu programa de armas ilícitas por meio do roubo de criptomoedas". Os hackers que roubaram os ativos da Binance são tratados como "membros dos militares da Coreia do Norte".