Resumo de AMCB (AMCB)
O criptoativo AMCB (AMCB) está sendo negociado a R$ 18,69 nesta data, acumulando uma variação de +7.64% nas últimas 24 horas. O intervalo de negociação no período oscilou entre a mínima de R$ 17,20 e a máxima de R$ 19,02.
Selo de Investimento: Cripto Sólida
⚠️ AtençãoO criptoativo AMCB atingiu 1 de 7 critérios (14.3%), ficando abaixo do mínimo de 5/7 exigido para o Selo Cripto Sólida. Exige cautela reforçada devido a risco de volatilidade, menor liquidez ou tokenomics frágil.
Checklist de Robustez & Tokenomics (7 Critérios Essenciais)
Alta Liquidez Global (Volume > R$ 200M/dia)
Não atendeCapacidade de negociação institucional com alta profundidade no book e baixo slippage
Maturidade da Rede (> 4 anos)
Não atendeHistórico comprovado atravessando múltiplos ciclos de mercado e halvings
Segurança de Consenso Comprovada
Não atendeArquitetura de rede com algoritmo de consenso descentralizado e auditado
Utilidade & Infraestrutura Real
Não atendeAtuação em setores produtivos do ecossistema cripto (exclui memecoins e tokens especulativos)
Grande Porte (Large Cap > U$ 3 Bi)
Não atendeCapitalização robusta com aceitação institucional e dominância de mercado
Política Monetária Rígida / Deflacionária
Não atendeProteção contra hiperinflação de tokens através de teto de emissão ou queima de taxas
Resiliência de Preço & Estabilidade 24h
AtendeComportamento de preços sem quedas abruptas atípicas superiores a 30% em 24 horas
Histórico de Cotação: AMCB (AMCB)
Evolução do preço diário oficial e indicadores de tendência
Notícias relacionadas

BC libera consulta a empresas que operam com criptomoedas
Lista permite verificar instituições autorizadas e empresas que solicitaram permissão para prestar serviços com ativos virtuais O Banco Central disponibilizou nesta 2ª feira (9.nov.2026) uma consulta pública para identificar empresas que atuam ou pretendem atuar no mercado de ativos virtuais, como criptomoedas. A ferramenta permite verificar quais instituições estão autorizadas a oferecer esses serviços e quais solicitaram autorização ao órgão regulador. A consulta está disponível no site do BC. O objetivo é ampliar a transparência e facilitar a identificação de empresas que seguem as exigências regulatórias. publicidade A relação é dividida em 2 grupos: publicidade Empresas em processo de autorização: prestadoras de serviços de ativos virtuais (SPSAVs) que apresentaram pedido ao Banco Central, mas ainda não receberam autorização definitiva; prestadoras de serviços de ativos virtuais (SPSAVs) que apresentaram pedido ao Banco Central, mas ainda não receberam autorização definitiva; Instituições já autorizadas: bancos e outras instituições financeiras autorizadas a funcionar pelo BC que comunicaram estar aptas a oferecer serviços com ativos virtuais. A inclusão de uma empresa na lista de pedidos não significa que ela tenha recebido autorização definitiva. Essas instituições podem operar conforme as regras aplicáveis ao processo de autorização. publicidade REGRAS PARA CRIPTOMOEDAS Os ativos virtuais são representações digitais de valor que podem ser negociadas ou transferidas eletronicamente. Entre os exemplos estão o bitcoin e o ether. publicidade As empresas do setor oferecem serviços como compra, venda, troca, transferência e custódia de criptomoedas. A atividade é regulamentada pela Resolução BCB 520 de 2025. publicidade Segundo o Banco Central, as listas serão atualizadas periodicamente, conforme o andamento dos pedidos de autorização e o recebimento de novas comunicações de instituições financeiras aptas a prestar esses serviços. Este texto foi publicado originalmente pela Agência Brasil, em 9 de novembro de 2026. O conteúdo é livre para republicação, citada a fonte, e foi adaptado para o padrão do Poder360.
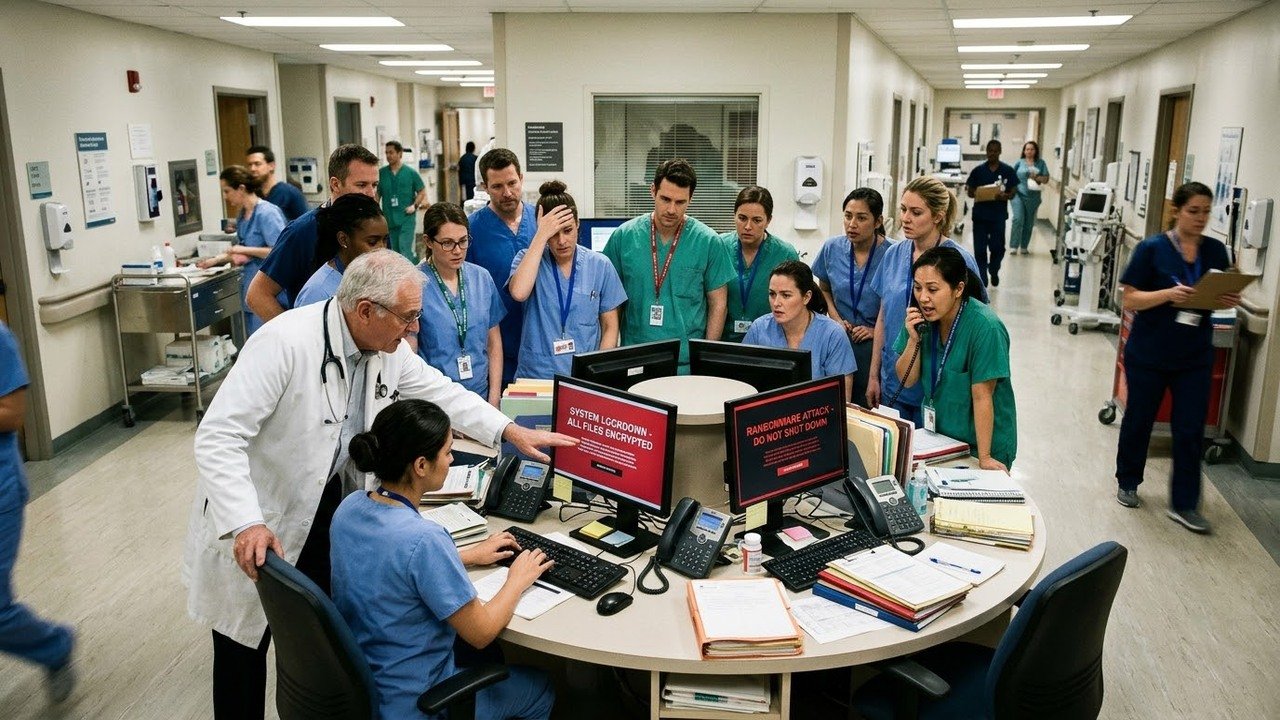
Hacker sequestra prontuários médicos de hospital, exige R$ 2 milhões em resgate em Bitcoin e pacientes processam a instituição por vazamento de dados
A invasão cibernética a bases de dados hospitalares coloca em risco o sigilo da intimidade biológica e a continuidade de tratamentos médicos emergenciais. Após um ataque de ransomware que bloqueou sistemas clínicos e exigiu R$ 2.000.000,00 em Bitcoin, pacientes processaram a instituição de saúde por quebra de segurança e exposição de dados sensíveis. Como funciona o ataque de ransomware contra bancos de dados de saúde? O ataque por ransomware inicia-se geralmente com campanhas de engenharia social (phishing), onde colaboradores clicam em arquivos maliciosos que exploram vulnerabilidades em servidores desatualizados. Uma vez dentro da rede interna, o programa malicioso executa uma criptografia irreversível de chave pública e privada em todos os prontuários eletrônicos. Os criminosos desativam rotinas de backup e exibem uma nota de resgate exigindo transferências em criptomoedas para fornecer a chave de descriptografia. Trata-se da chamada dupla extorsão, onde os hackers cobram pelo desbloqueio dos servidores e ameaçam vazar os laudos médicos na dark web caso o resgate não seja pago. Ataque hacker contra sistemas hospitalares e a responsabilidade civil por dados clínicos- Imagem ilustrativa Qual a responsabilidade civil do hospital segundo a LGPD e o CDC? Prontuários médicos, histórico de exames, diagnósticos de doenças graves e receitas contêm dados pessoais sensíveis protegidos com rigor máximo pela legislação nacional. O hospital atua como controlador dessas informações e assume o dever inegociável de custódia e proteção técnica preventiva. Conforme diretrizes de conformidade da Autoridade Nacional de Proteção de Dados (ANPD), incidentes de segurança com registros clínicos demandam comunicação imediata aos titulares e adoção de medidas de contenção. A responsabilidade civil do hospital é de natureza objetiva com base no Artigo 14 do Código de Defesa do Consumidor (fato do serviço). Para avaliar como a jurisprudência classifica as falhas de proteção cibernética em instituições médicas, examine a tabela a seguir: 🛡️ Deveres de Segurança da Informação Hospitalar Área de Avaliação Medidas Preventivas Mínimas Consequência da Negligência Backups Físicos Rotinas imutáveis isoladas fora da rede principal Perda total do histórico clínico de cirurgias e consultas Criptografia Interna Dados cifrados em repouso e em trânsito de rede Leitura livre de dados sensíveis pelos sequestradores Governança de Acesso Autenticação em dois fatores (MFA) para médicos Condenação por danos morais individuais e coletivos Por que o vazamento de laudos médicos gera dano moral indenizável? Diferente do extravio de dados cadastrais simples (como e-mail ou telefone), a exposição de exames laboratoriais, cirurgias e diagnósticos psiquiátricos fere o núcleo essencial da intimidade do paciente. O vazamento expõe o indivíduo a discriminações no trabalho, recusa em seguros de vida e extorsões pessoais. A jurisprudência do Superior Tribunal de Justiça (STJ) considera que o comprometimento da confidencialidade médica configura dano moral indenizável decorrente do defeito de segurança da infraestrutura hospitalar. O hospital não pode alegar a condição de vítima para se esquivar de suas obrigações perante os pacientes. Leia também: Mulher paga sozinha as parcelas de apartamento comprado durante a união estável, casal se separa e ex-companheiro exige metade do imóvel mesmo sem ter contribuído diretamente com os pagamentos Quais providências a vítima deve tomar caso receba chantagens de invasores? A orientação de autoridades de segurança cibernética e órgãos policiais é terminante: nunca efetuar pagamentos aos criminosos, pois o pagamento financia o crime e não garante a devolução ou a exclusão dos dados roubados. Para resguardar sua segurança e buscar a responsabilização jurídica do controlador dos dados, o paciente afetado deve adotar as seguintes ações: 📄 Boletim em Delegacia Especializada: Registre queixa-crime na Delegacia de Repressão a Crimes Cibernéticos juntando prints das ameaças. Registre queixa-crime na Delegacia de Repressão a Crimes Cibernéticos juntando prints das ameaças. 🛑 Notificação formal ao hospital: Exija por escrito o relatório do incidente detalhando quais prontuários específicos foram afetados. Exija por escrito o relatório do incidente detalhando quais prontuários específicos foram afetados. ⚖️ Denúncia na ANPD e ação civil: Protocolize requerimento na autoridade de dados e acione o Judiciário para pleitear reparação indenizatória. Quais as principais dúvidas sobre ataques de ransomware e responsabilidade clínica? A interrupção de tratamentos intensivos e a recusa de atendimento durante apagões cibernéticos geram questionamentos urgentes. Veja os esclarecimentos técnicos a seguir: 🏥 Dano por Erro Médico Decorrente do Apagão Se o sequestro de dados impedir a consulta do tipo sanguíneo ou alergias do paciente e provocar erro de medicação ou cancelamento danoso de cirurgia, o hospital responde por erro médico e dano reflexo à integridade física, além da violação de dados. O sequestro de registros médicos comprova que a segurança cibernética na saúde é componente indissociável da vida e da dignidade humana. O Poder Judiciário impõe rigorosa responsabilidade civil para compelir instituições a investirem na blindagem técnica de prontuários.

BC passa a divulgar lista de empresas aptas a operar com criptoativos
A partir desta segunda-feira (9), os cidadãos poderão verificar no Banco Central (BC) quais instituições podem prestar serviços relacionados a ativos virtuais, como criptomoedas. A consulta está disponível no site da autoridade monetária e permite a checagem de quais entidades estão autorizadas a atuar nesse mercado ou já iniciaram o processo para obter autorização. A medida busca dar mais transparência ao setor e facilitar a identificação de prestadores de serviços que seguem as regras estabelecidas pelo regulador. Lista reúne dois grupos Empresas em processo de autorização: sociedades prestadoras de serviços de ativos virtuais (SPSAVs) que já protocolaram pedido para funcionar junto ao Banco Central. Instituições já autorizadas: bancos e outras instituições financeiras que têm autorização do BC para funcionar e comunicaram que estão aptas a oferecer serviços com ativos virtuais. A distinção é importante: uma empresa que aparece na primeira relação não necessariamente que já recebeu autorização definitiva do Banco Central. Ela está identificada porque apresentou o pedido de autorização e pode operar conforme as regras aplicáveis ao processo. O que são ativos virtuais? Ativos virtuais são representações digitais de valor que podem ser negociadas ou transferidas eletronicamente. As criptomoedas, como bitcoin e ether, são exemplos conhecidos desse tipo de ativo. O mercado também inclui serviços relacionados a esses ativos, como compra, venda, troca, transferência e custódia, atividade que consiste em guardar ou administrar os ativos digitais em nome de clientes. As empresas que oferecem esses serviços são chamadas de prestadoras de serviços de ativos virtuais. A atuação delas no Brasil é disciplinada pela Resolução 520/2025 do Banco Central. Atualização das listas Segundo o Banco Central, as informações serão atualizadas periodicamente. A relação das prestadoras de serviços de ativos virtuais deverá refletir a situação dos processos de autorização. A lista de instituições financeiras será ajustada conforme o recebimento de novas comunicações sobre entidades aptas a oferecer esses serviços. Com a iniciativa, o BC busca ampliar a transparência e facilitar o acesso a informações sobre quem atua no mercado regulado de ativos virtuais no país. As informações são da Agência Brasil.
Outras Criptomoedas em Destaque
Acompanhe as principais criptomoedas negociadas no mercado global